 senn-tech
Exchange-Server abgelöst: Der Mailbox Manager verwaltet AD und Microsoft 365
Ein lokaler Exchange-Server lief bei uns nur noch, um Mailadressen zu verwalten. Die Postfächer liegen seit Langem in Exchange Online, die Benutzer kommen aber weiter aus dem lokalen Active Directory und werden per Entra Connect nach Microsoft 365 synchronisiert. Im Oktober 2026 haben wir den Server abgeschaltet und durch ein eigenes Werkzeug ersetzt, den Mailbox Manager. Beim Aufräumen fanden wir 35 überflüssige Aliase und drei Postfächer mit falscher Routing-Adresse. Seit dem 6. November 2026 löst das Werkzeug auch Adresskonflikte in der Cloud, an denen die Synchronisation scheiterte.
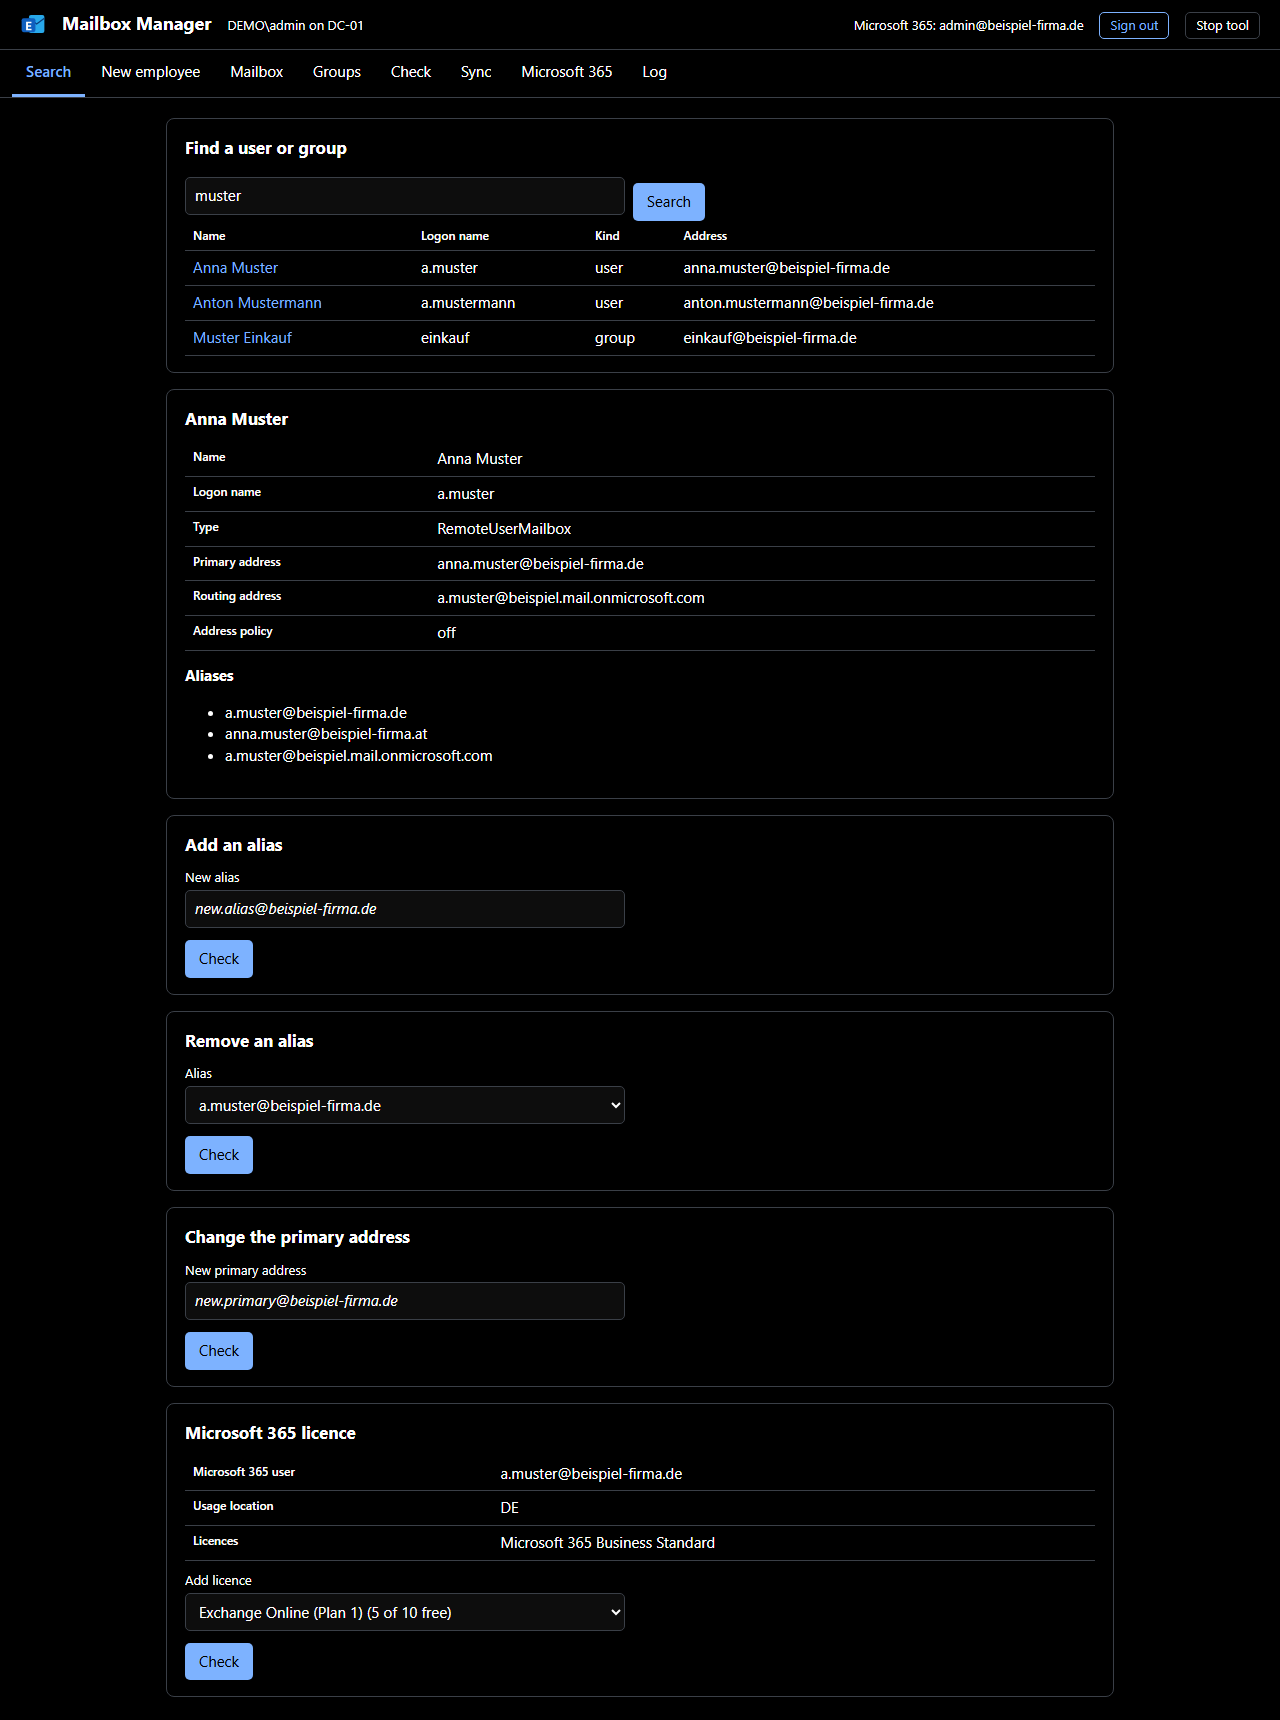
Der Mailbox Manager ist eine lokale Weboberfläche für die Verwaltung von Mailadressen, Aliasen und Lizenzen in einer Hybrid-Umgebung aus Active Directory und Microsoft 365. Er läuft als ein PowerShell-Skript auf einem Verwaltungsserver, ist nur von dort erreichbar und zeigt vor jeder Änderung einen Plan. Erst nach Bestätigung schreibt er ins Verzeichnis und ins Änderungsprotokoll.

Ausgangslage
Wer Benutzer aus dem lokalen AD synchronisiert, ändert deren Mailadressen nicht in Exchange Online. Die Quelle der Wahrheit ist das AD. Microsoft beschreibt einen Weg ohne laufenden Exchange-Server: die Exchange Management Tools mit dem Snap-in für die Empfängerverwaltung, bedient per PowerShell. Der Weg mit Server ist weiter unterstützt, das Abschalten ist freiwillig.
Für den Alltag war das umständlich. Einen neuen Mitarbeiter haben wir so angelegt: Kollegen in „Active Directory-Benutzer und -Computer“ kopieren, ein zweizeiliges PowerShell-Skript für die Cloud-Mailbox starten, danach Gruppen, Home-Laufwerk und Aliase von Hand nachziehen. Dabei passierten die erwartbaren Fehler. Eine Bestandsaufnahme im November 2026 fand 35 überflüssige Aliase, die das alte Skript angelegt hatte, und drei Postfächer mit falscher Routing-Adresse. Mail kam trotzdem an, aber jeder dieser Einträge war ein Stolperstein für die nächste Änderung.
| Befund der Prüfseite | Anzahl | Stand | Messträger |
|---|---|---|---|
| Überflüssige Aliase aus dem alten Skript | 35 | November 2026 | Seite „Check“ des Mailbox Managers, eigenes AD |
| Postfächer mit falscher Routing-Adresse | 3 | November 2026 | dito |
| Offene Befunde nach der Bereinigung | 0 | seit der Bereinigung | dito |
Wie das Werkzeug gebaut ist
Technisch besteht er aus einem Windows-PowerShell-5.1-Skript und einer HTML-Seite. Es gibt keinen Node-Prozess und keinen Webserver, installiert werden nur die Exchange Management Tools, die für die Empfängerverwaltung ohnehin nötig sind. Er lauscht ausschließlich auf 127.0.0.1, und jede Sitzung hat einen eigenen Schlüssel, der nur in der Startadresse steht.
Jede Änderung zeigt zuerst unter „This will happen“, was geschehen wird. „Confirm and apply“ führt sie aus. Im Protokoll stehen Zeitpunkt, Administrator, vorher und nachher und das Ergebnis, Passwörter nie. Für die Einführung und für Vorführungen gibt es einen Nur-Lese-Schalter.
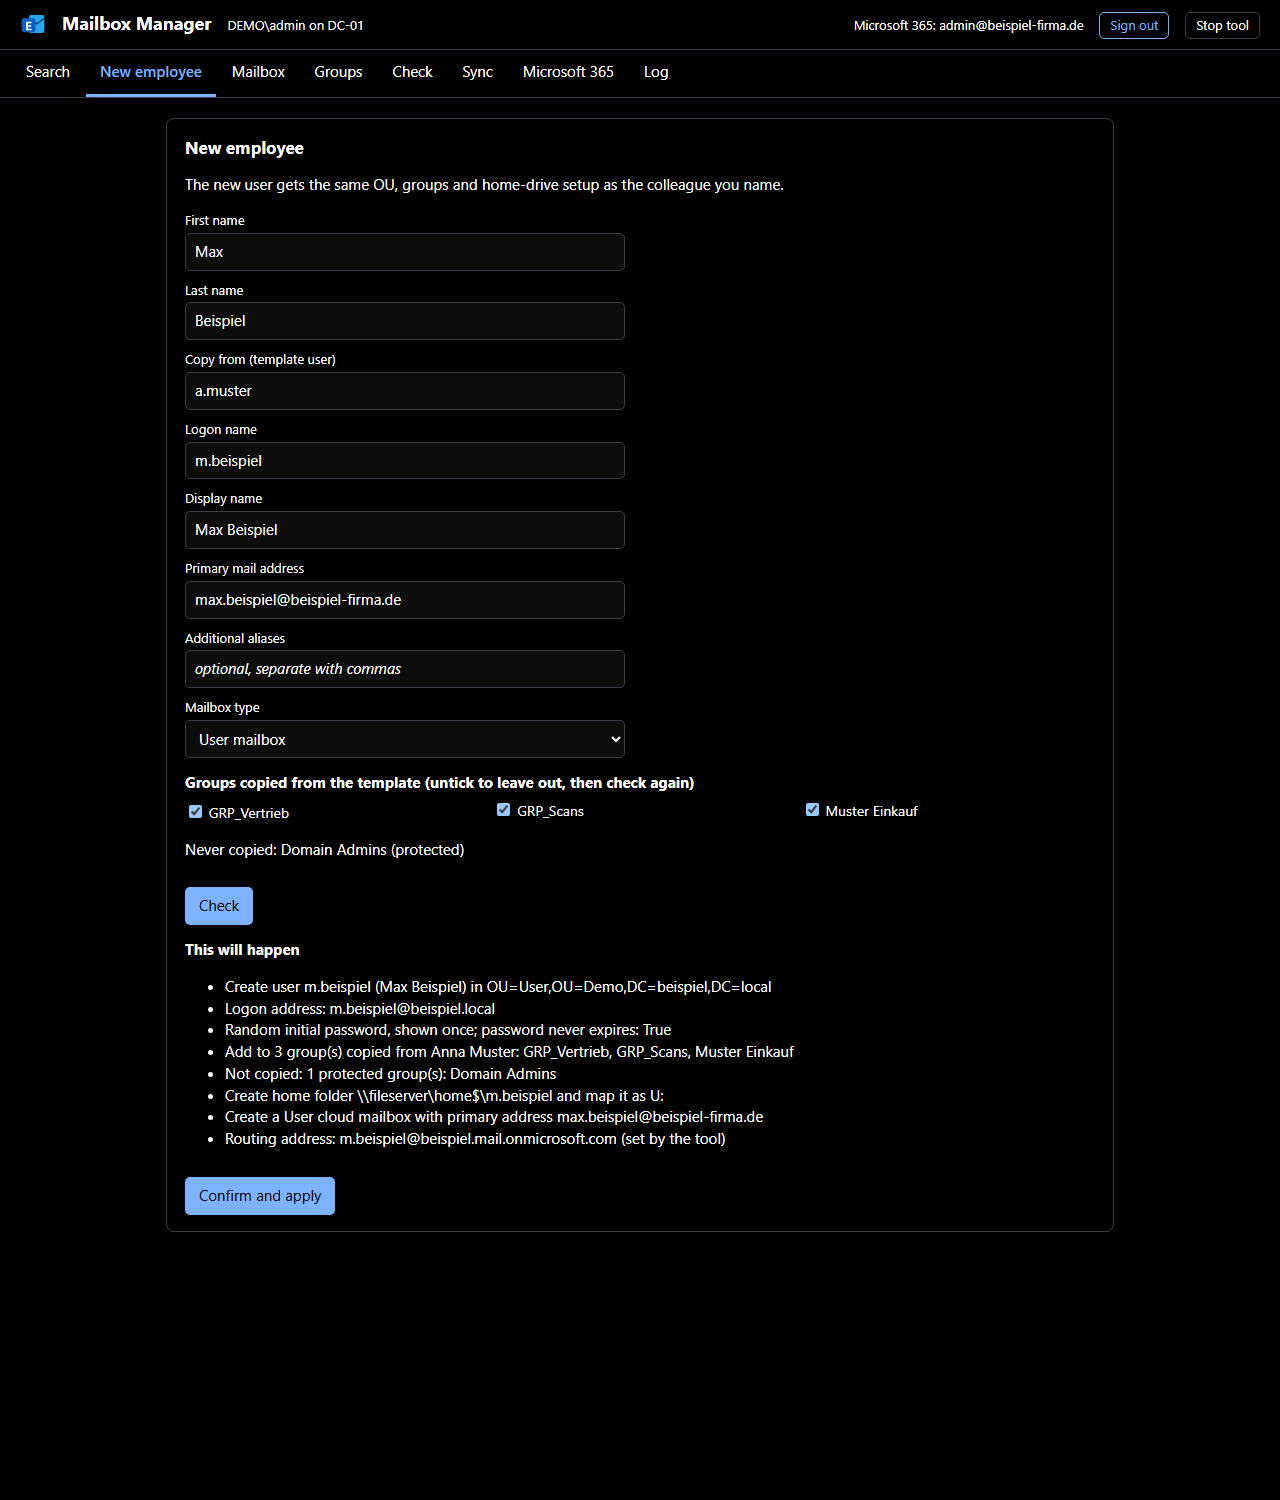
Neuer Mitarbeiter in einem Schritt
Für einen neuen Mitarbeiter gibt man Vor- und Nachnamen und einen Kollegen als Vorlage an. Es schlägt Anmeldenamen, Anzeigenamen und Mailadresse vor und übernimmt OU, Gruppen und Home-Laufwerk von der Vorlage. Geschützte Gruppen wie Domain Admins kopiert es nie mit. Die Routing-Adresse setzt immer der Mailbox Manager, sie kann deshalb nicht mehr falsch sein.
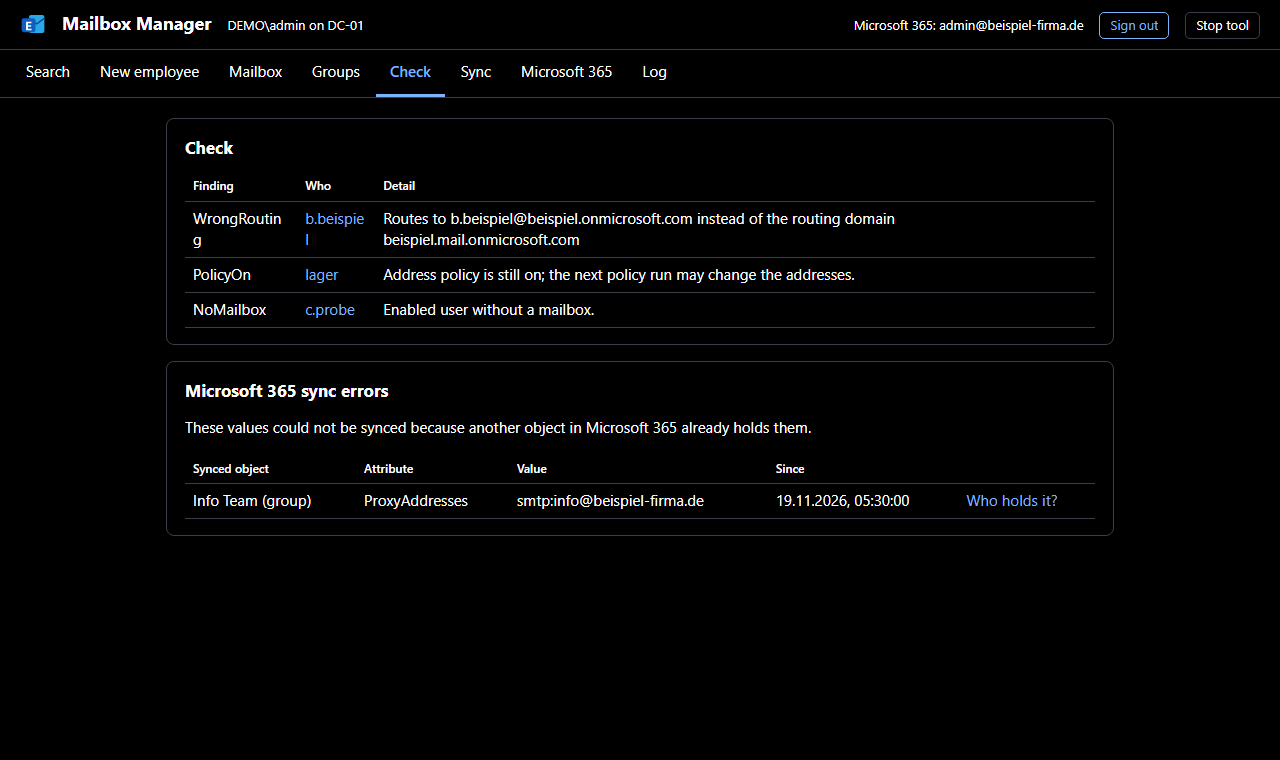
Prüfen statt Suchen
Die Seite „Check“ sucht nach den typischen Fehlern: falsche Routing-Adressen, aktive Adressrichtlinien, Benutzer ohne Postfach. Mit ihr haben wir die 35 Altlasten und die drei falsch gerouteten Postfächer gefunden. Seit der Bereinigung ist die Liste leer.
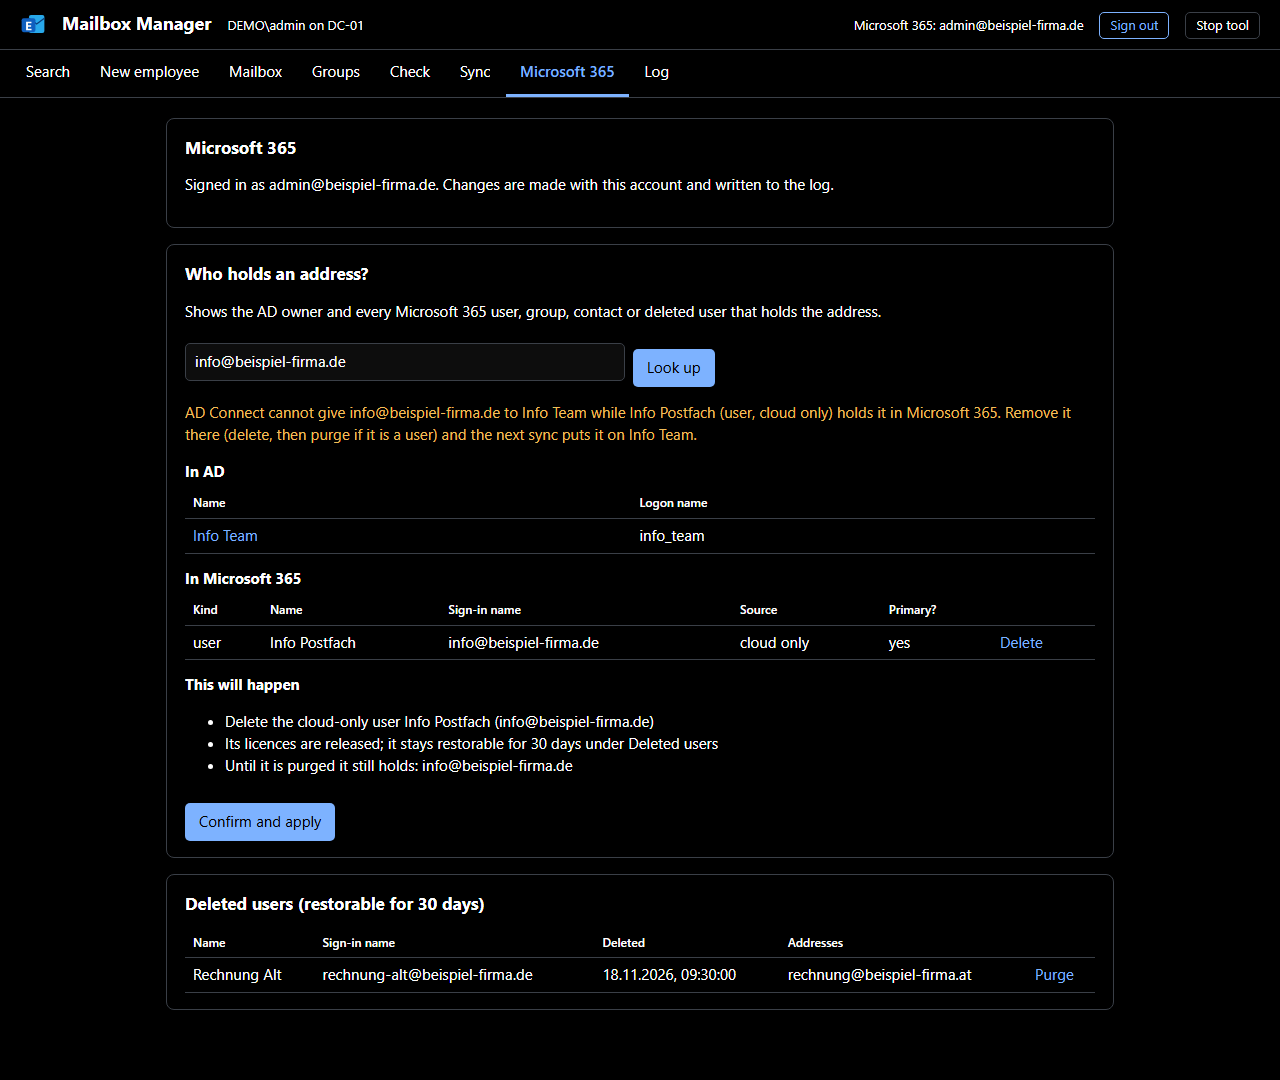
Die Cloud-Seite
Im November 2026 hatten wir einen Fall, den das Werkzeug nicht erklären konnte. Entra Connect meldete Synchronisationsfehler, im AD war aber alles richtig. Die Ursache lag in der Cloud: Zwei reine Cloud-Benutzer hielten Adressen, die laut Synchronisation einem anderen Objekt gehören sollten. Microsoft 365 lässt eine Adresse nur einmal zu, und solange der Cloud-Benutzer sie hält, kommt sie nicht an.
Daraus wurde der Microsoft-365-Teil des Mailbox Managers. Die Abfrage „Wer hat diese Adresse?“ zeigt den Besitzer im AD und jeden Benutzer, jede Gruppe, jeden Kontakt und jeden gelöschten Benutzer in Microsoft 365, der die Adresse hält. Bei einem Konflikt steht die Lösung direkt dabei. Synchronisationsfehler aus Microsoft 365 erscheinen auf der Seite „Check“ und verlinken auf diese Abfrage.
Gelöscht und endgültig entfernt werden nur reine Cloud-Benutzer, nie synchronisierte (die werden im AD gelöscht), nie das eigene Konto und nie einen Inhaber einer Entra-Rolle. Ein gelöschter Benutzer hält seine Adressen noch 30 Tage. Erst „Purge“ gibt sie frei, und das fragt zweimal nach. Lizenzen werden direkt beim Benutzer zugewiesen, ein fehlender Nutzungsstandort wird dabei mitgesetzt.
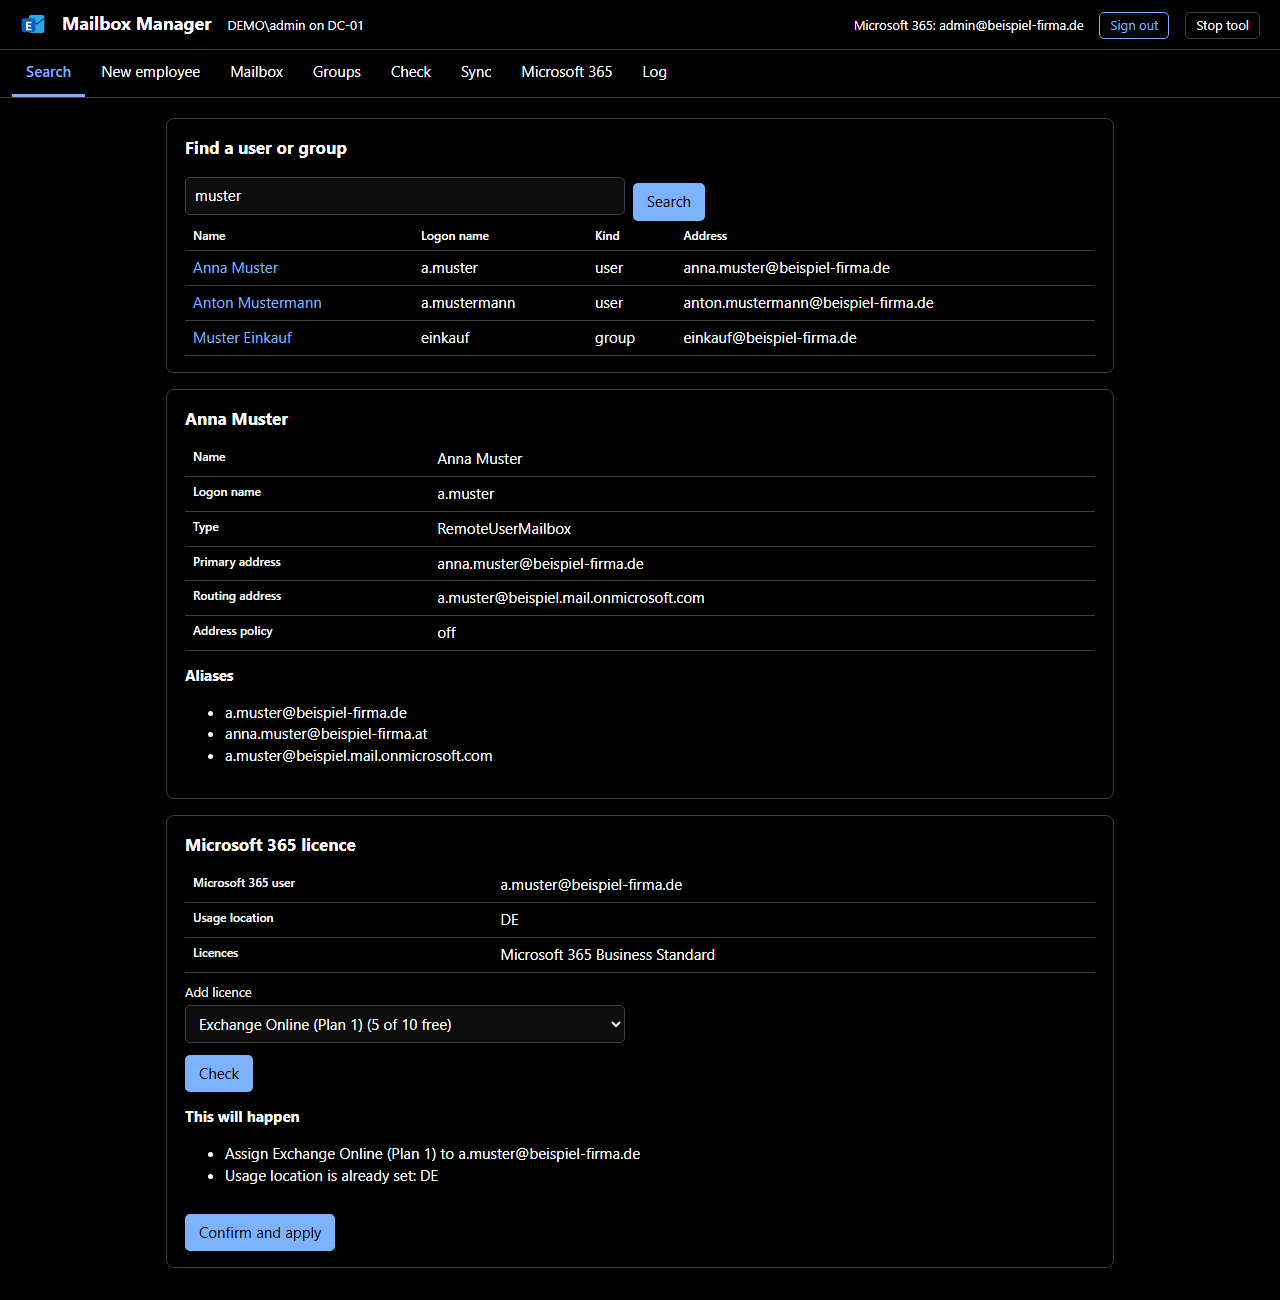
Anmeldung ohne gespeicherte Geheimnisse
Auf dem Server liegt kein Geheimnis: kein Dienstkonto, kein Client-Secret, kein Zertifikat und keine eigene App-Registrierung. Der Administrator meldet sich persönlich mit MFA an. Genutzt wird dafür Microsofts öffentliche Client-Anwendung „Microsoft Graph Command Line Tools“ und den Standard-Ablauf für native Anwendungen, Authorization Code mit PKCE.
Es handelt mit den Rechten des angemeldeten Administrators und kann nie mehr, als dessen Entra-Rolle erlaubt. Die Zugriffstoken liegen nur im Arbeitsspeicher und enden mit „Sign out“ oder wenn das Werkzeug beendet wird. Die Weboberfläche sieht nie ein Token. Das Protokoll führt neben dem lokalen Administrator auch das Microsoft-365-Konto auf, mit dem eine Änderung gemacht wurde.
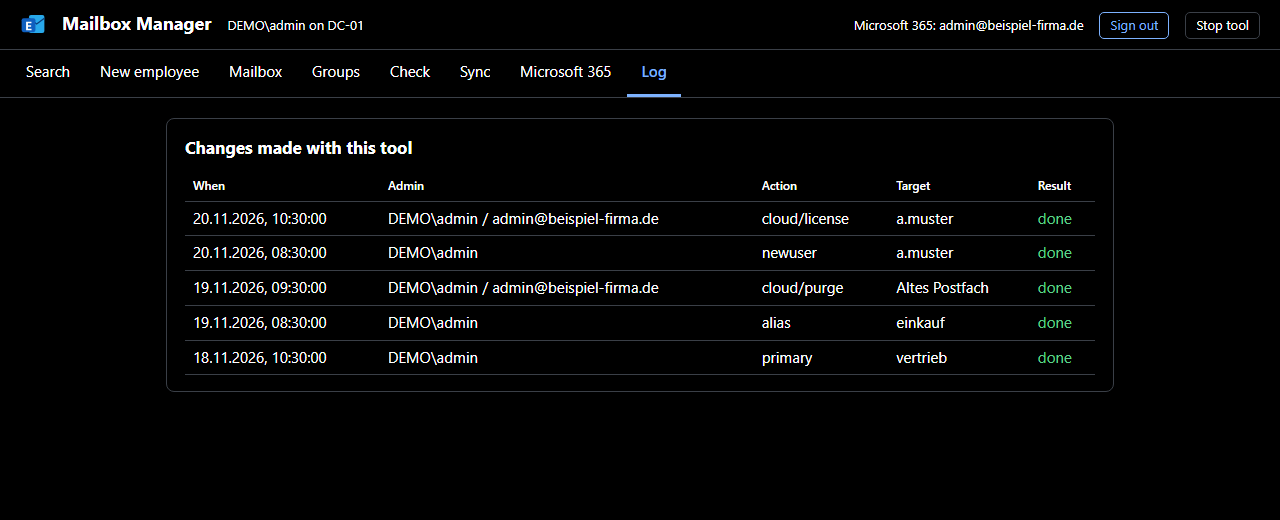
Was beim Bauen auffiel
Microsoft verlangt für native Anwendungen eine Rückleitung auf http://localhost. Ein .NET-HttpListener mit diesem Präfix lauschte bei uns auf allen Netzwerkschnittstellen, nicht nur lokal. Das haben wir gemessen, bevor wir ihn eingesetzt haben. Jetzt nimmt ein eigener, minimaler Empfänger die Antwort nur auf 127.0.0.1 und ::1 entgegen, und nur während der Anmeldung, höchstens fünf Minuten lang.
Auch ein lokaler Dienst muss den Host-Header prüfen. Ohne diese Prüfung hätte eine Webseite im Browser des Administrators über einen Umweg Anfragen an das Werkzeug schicken können.
Enable-RemoteMailbox mit -PrimarySmtpAddress wendet die Adressrichtlinie nicht an, die neue Mailbox bekam nur die primäre Adresse. Der Mailbox Manager setzt deshalb die Routing-Adresse selbst und schaltet die Richtlinie ausdrücklich ab. Gelöscht heißt außerdem nicht frei: Ein gelöschter Cloud-Benutzer blockiert seine Adressen 30 Tage lang, wer sie sofort braucht, entfernt ihn endgültig.
Die Seite „Check“ hat mehr Altlasten gefunden als jeder manuelle Durchgang davor. Die rund 190 automatischen Tests (191 am 6. November 2026) lesen und planen nur, Microsoft Graph ist darin nachgebildet. Sie lassen sich deshalb jederzeit gegen das echte Verzeichnis laufen, ohne etwas zu ändern.
Stand und Grenzen
Der lokale Exchange-Server ist außer Betrieb. Neue Mitarbeiter, Postfächer und Adressen laufen über den Mailbox Manager, Cloud-Konflikte und Lizenzen seit dem 6. November 2026 ebenfalls. Nicht im Werkzeug sind das Deaktivieren und Löschen von Benutzern im AD, das Zurücksetzen von Passwörtern und das Wiederherstellen gelöschter Benutzer. Dafür gibt es die vorhandenen Werkzeuge, und das soll so bleiben.
Zum Hintergrund der Abschaltung steht in Exchange Server 2016 und 2019 endgültig ohne Updates, was im Oktober 2026 beim Support-Ende galt. Weitere Beiträge zu Betrieb und Netzwerk bündelt das Thema Server und Netzwerk. Für das Aufräumen einer Hybrid-Umgebung ist IT-Leistungen die passende Stelle.
Weiterführende Quellen
- Microsoft Learn, Manage recipients in Exchange Hybrid environments using Management tools: der Weg ohne laufenden Exchange-Server, mit PowerShell im lokalen AD. Abgerufen am 20.11.2026.
- Microsoft Learn, OAuth 2.0 authorization code flow: Authorization Code mit PKCE für native Anwendungen. Abgerufen am 20.11.2026.
- Microsoft Learn, Restore or remove a recently deleted user: 30 Tage Wiederherstellungsfenster für gelöschte Benutzer. Abgerufen am 20.11.2026.
Braucht man in einer Hybrid-Umgebung noch einen Exchange-Server?+
Nur, wenn man ihn für die Empfängerverwaltung nutzen will. Microsoft beschreibt einen Weg ohne laufenden Server: die Exchange Management Tools mit dem Snap-in für die Empfängerverwaltung, bedient per PowerShell. Der Weg mit dem Server bleibt unterstützt, das Abschalten ist freiwillig.
Warum kommt eine Mailadresse nicht per Synchronisation in Microsoft 365 an?+
Microsoft 365 lässt eine Adresse nur einmal zu. Hält sie schon ein reiner Cloud-Benutzer, eine Gruppe oder ein Kontakt, meldet Entra Connect einen Synchronisationsfehler, obwohl im lokalen AD alles stimmt. Erst wenn der bisherige Halter die Adresse abgibt, kommt sie an.
Wie lange blockiert ein gelöschter Cloud-Benutzer seine Adressen?+
30 Tage. Nach Microsofts Dokumentation bleibt ein gelöschter Benutzer so lange wiederherstellbar. Wer die Adressen früher braucht, muss den Benutzer endgültig entfernen.