 senn-tech
NIS2-Compliance-Plattform
Referenzkunde: Logistik- und Handelsgruppe in Tirol · ~100 Mitarbeiter · 4 Standorte
Kundendaten in Texten und Bildern sind neutralisiert.
Ausgangslage
NIS2 macht Cybersicherheit zur Chefsache — mit persönlicher Haftung der Leitung. Die Anforderungen sind umfangreich, und die klassische Antwort darauf ist ein Ordner voller Dokumente, die nach dem Audit niemand mehr öffnet.
Was fehlte, war ein lebender Überblick: Welche Maßnahme ist erfüllt, welche in Arbeit, wer ist verantwortlich — und was ist überfällig?
Das Schwierige daran
Compliance dokumentiert sich gern zu Tode. Der übliche Weg endet bei einem Ordner, der zum Audit vollständig ist und danach ein Jahr lang niemanden interessiert. Formal richtig, praktisch wertlos. Die Anforderung lautet ja nicht, einmal nachzuweisen, sondern durchgehend erfüllt zu sein.
Die eigentliche Schwierigkeit ist eine andere: Nachweise altern, ohne sich zu melden. Ein Wiederherstellungstest von vor vierzehn Monaten steht in keiner Liste als abgelaufen, er steht dort als erledigt, und niemand hat je entschieden, dass er nicht mehr gilt. Eine Kontrolle einmal auf grün zu setzen ist deshalb der bequemste Weg, sich selbst zu täuschen.
Und jede Maßnahme ohne Namen daneben ist niemandes Aufgabe. Eine Kontrolle, die pauschal der IT zugeordnet ist, wird von keinem Menschen persönlich erledigt. Sie wird verwaltet.
Lösung
Aufgebaut wurde ein NIS2-Statusboard: 55 Kontrollen in 14 Bereichen — von Risikomanagement über Backup bis Lieferkette — jede mit Verantwortlichem und Status, verdichtet zu einem Compliance-Score für die Leitung.
Dazu ein Aufgaben-Tracker mit 13 wiederkehrenden Prüfpflichten wie Restore-Tests oder Rechte-Reviews. Wird etwas überfällig, erinnert das System automatisch — jeden Morgen, bis es erledigt ist.
Wie es gebaut ist
Das Statusboard bildet die Kontrollen in fachlichen Bereichen ab, von Risikomanagement über Zugriffsrechte und Sicherung bis zur Lieferkette, und jede einzelne trägt dabei drei Angaben, die erst zusammen eine Aussage ergeben: einen Zuständigen mit Namen, einen Status und ein Nachweisdatum.
Das Nachweisdatum ist der Kern des Ganzen. Zu jeder Kontrolle gehört ein Intervall, und läuft es ab, fällt die Kontrolle von selbst auf offen zurück, ohne dass jemand daran denken oder eine Entscheidung treffen müsste. Niemand kann einen Nachweis stillschweigend altern lassen.
Daneben steht ein Aufgaben-Tracker für die wiederkehrenden Prüfpflichten: Wiederherstellungstests, Rechte-Reviews, Notfallübungen. Wird etwas überfällig, erinnert das System jeden Morgen daran, und zwar so lange, bis es tatsächlich erledigt ist — eine einmalige Erinnerung geht nämlich genauso zuverlässig unter wie der Termin, den sie ersetzen sollte. Sie geht an den Zuständigen. Nicht an ein Sammelpostfach.
Die Mitarbeiterschulung zur Richtlinie läuft auf derselben Plattform. Damit ist der Schulungsnachweis nicht wieder eine eigene Liste an einem anderen Ort.
Im Betrieb
Der Tag beginnt nicht mit dem Erfüllungsgrad. Er beginnt mit der Liste der überfälligen Nachweise, denn das ist die einzige Zahl auf dem ganzen Board, die unmittelbar eine Handlung auslöst.
Technische Nachweise kommen, wo es geht, aus dem laufenden Betrieb statt aus einer Erklärung: Sicherungsläufe, Zertifikatslaufzeiten und Anmeldeauffälligkeiten liefert das hauseigene SIEM, sodass der Nachweis dort entsteht, wo die Tatsache entsteht, und nicht in einem Formular daneben. Ein Nachweis, den jemand von Hand einträgt, ist eine Behauptung. Ein gemessener ist ein Nachweis.
Ändert sich eine Zuständigkeit, ändert sie sich an einer Stelle. Das klingt selbstverständlich und ist trotzdem der häufigste Grund dafür, dass Compliance-Listen nach einem Jahr nicht mehr stimmen.
Ergebnis
Die Leitung sieht den Compliance-Stand auf einen Blick statt einmal im Jahr im Audit. Fast ein Drittel der Maßnahmen ist bereits vollständig erfüllt, der Rest hat Verantwortliche und Termine.
Aus einem Papier-Projekt wurde ein laufender Prozess — und die Mitarbeiter-Schulung zur NIS2 läuft auf derselben Plattform gleich mit.
Was wir daraus gelernt haben
Der Erfüllungsgrad war anfangs unsere Leitzahl, und das war falsch. Eine Prozentangabe belohnt, die leichten Kontrollen zuerst abzuhaken, und sagt dabei nichts über Risiko aus: Neunzig Prozent erfüllt bei offener Sicherung ist ein deutlich schlechterer Zustand als sechzig Prozent mit einer geprüften Wiederherstellung, und trotzdem sieht die erste Zahl auf jeder Folie besser aus. Aussagekräftig ist die unbequemere. Wie viele Nachweise sind gerade überfällig?
Ein Board, das rot ist, ist unangenehm und genau deshalb nützlich. Ein grünes Board ohne Ablaufprüfung ist bequem und wertlos. Zwischen diesen beiden Sätzen liegt der ganze Unterschied zwischen einem Compliance-Werkzeug und einer Compliance-Dekoration.
Und die Erfahrung, die in keinem Leitfaden steht: Der Aufwand liegt nicht im Aufbau der Liste. Er liegt darin, sie das erste Mal ehrlich zu befüllen — mit allem, was dabei unangenehm auffällt und was danach jemand abarbeiten muss. Ist das einmal geschehen, kostet sie Minuten pro Woche.
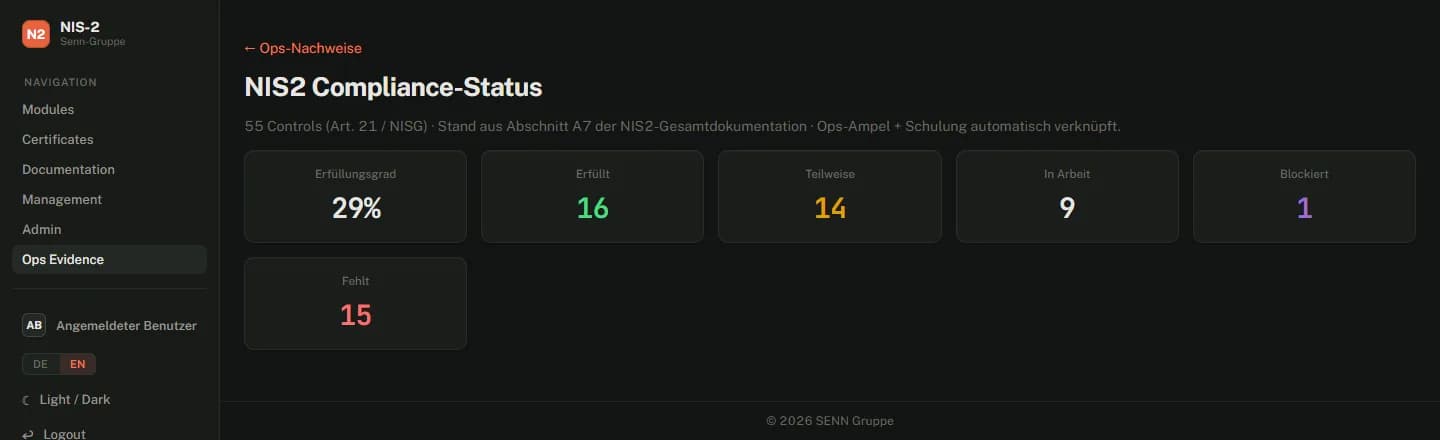
Das Statusboard, verdichtet: 55 Kontrollen nach Artikel 21, aufgeteilt in erfüllt, teilweise, in Arbeit, blockiert und offen. Die Zahl darüber ist der Erfüllungsgrad — die weniger bequeme darunter ist die aussagekräftigere.
Ähnliches Problem?
Erzähl uns, was du vorhast — ein kurzes Gespräch klärt, ob sich das rechnet.