 senn-tech
DNS-Adblocking im Eigenbetrieb: Pi-hole vs. AdGuard Home
Werbung blockiert man nicht am Browser, sondern am DNS. Beide Tools, Pi-hole und AdGuard Home; tun das zuverlässig, aber sie unterscheiden sich in Details, die im Alltag relevant werden.
Das Prinzip: DNS-Sinkhole
Ein DNS-Server, der Anfragen an bekannte Werbe- und Tracking-Domains ins Leere laufen lässt. Der Client fragt ads.doubleclick.net an, und bekommt 0.0.0.0 zurück. Keine Werbung, kein Tracking, netzwerkweit, für alle Geräte.
Pi-hole
Der Platzhirsch. Leichtgewichtig, stabil, riesige Community. Das Setup ist in 10 Minuten erledigt:
curl -sSL https://install.pi-hole.net | bash
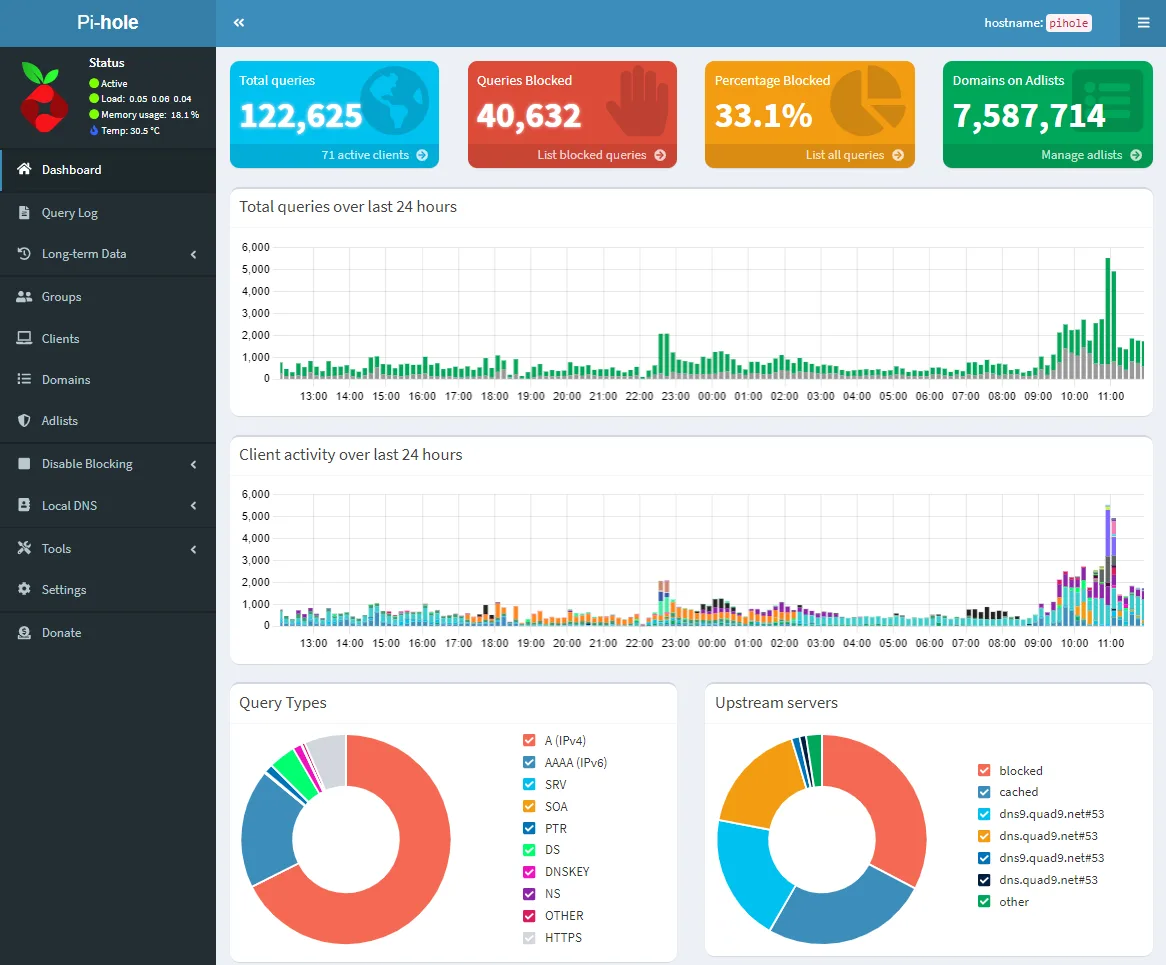
Pi-hole bringt ein aufgeräumtes Web-Interface, DHCP-Option, Query-Log, Whitelist/Blacklist und Groups. Die Stärke liegt in der Transparenz: Sie sehen live, welche Clients welche Domains anfragen, nützlich für Fehlersuche und forensische Fragen.
Lange galt: Pi-hole kann DoH/DoT nur über Hilfskonstruktionen (etwa cloudflared), und die Oberfläche fühlte sich nach 2018 an. Mit Pi-hole v6 hat sich das deutlich gewandelt: Das Projekt ersetzte den alten lighttpd/PHP-Unterbau durch einen eingebetteten Webserver, brachte eine native REST-API, integriertes HTTPS/TLS und eine TOML-basierte Konfiguration mit. Das modernisiert genau die Punkte, an denen AdGuard Home früher vorne lag.
AdGuard Home
AdGuard Home tut dasselbe, bringt aber DoH/DoT seit jeher out of the box mit. Die Filterlisten-Verwaltung ist komfortabel, das Deployment einfach, Docker-Image, ein Befehl.
docker run -d --name adguardhome -p 53:53/tcp -p 53:53/udp adguard/adguardhome
AdGuard Home kann mehr als DNS-Filterung: es bringt einen DHCP-Server mit, Client-Identifizierung und ein simples, aber brauchbares Parental-Control-Feature.
Was Pi-hole nach wie vor stark macht: die schiere Menge an dokumentierten Edge Cases. Wenn Pi-hole läuft, läuft es.
Rekursives DNS mit unbound
Wer Tracking konsequent vermeiden will, hängt hinter den Filter einen rekursiven Resolver: unbound fragt direkt die Root- und autoritativen Server, statt Anfragen an Google oder Cloudflare weiterzureichen. Beide Tools spielen problemlos mit unbound zusammen, der DNS-Verlauf bleibt dann vollständig im eigenen Haus.
Redundanz: DNS ist kritisch
Ein einzelner DNS-Resolver ist ein Single Point of Failure, fällt er, steht das halbe Netz. In Betrieben fahren wir deshalb zwei Instanzen (primär/sekundär per DHCP verteilt) und halten deren Blocklisten und Einstellungen synchron (etwa per Gravity Sync für Pi-hole bzw. AdGuard-Sync). Beide laufen als Container auf dem Proxmox-Host oder auf einem Raspberry Pi.
Direkter Vergleich
| Kriterium | Pi-hole (v6) | AdGuard Home |
|---|---|---|
| Setup | Sehr einfach | Sehr einfach |
| DoH / DoT | Integriert (v6) | Out of the box |
| REST-API | Nativ (v6) | Nativ |
| Oberfläche | Modernisiert (v6) | Modern, aufgeräumt |
| DHCP-Server | Ja | Ja |
| Parental Control | Nein | Ja (einfach) |
| Reife & Stabilität | Sehr hoch | Hoch |
| Community | Riesig | Wachsend |
Unsere Empfehlung
Mit v6 ist der frühere Vorsprung von AdGuard Home weitgehend dahin, Pi-hole ist wieder vollumfänglich konkurrenzfähig. Für bestehende Pi-hole-Setups: kein Migrationsdruck, einfach auf v6 heben. Für neue Installationen sind beide eine gute Wahl; AdGuard Home punktet mit Parental Control, Pi-hole mit Reife und Community. Netzwerkweites Adblocking gehört in jede Infrastruktur, die wir betreuen.
Weiterführende Quellen
Pi-hole oder AdGuard Home, was empfehlen Sie für eine Neuinstallation?+
Mit Pi-hole v6 ist der frühere Vorsprung von AdGuard Home weitgehend dahin: Pi-hole bekam einen eingebetteten Webserver, eine native REST-API, integriertes HTTPS/TLS und eine TOML-basierte Konfiguration. Für Neuinstallationen sind beide eine gute Wahl. AdGuard Home punktet mit einfachem Parental Control, Pi-hole mit grösserer Reife und einer riesigen Community. Netzwerkweites Adblocking gehört ohnehin in jede Infrastruktur.
Vermeiden wir damit Tracking vollständig, oder braucht es noch unbound?+
DNS-Adblocking blockt bekannte Werbe- und Tracking-Domains netzwerkweit, leitet Anfragen aber noch an Upstreams wie Google oder Cloudflare weiter. Wer Tracking konsequenter vermeiden will, hängt einen rekursiven Resolver dahinter: unbound fragt direkt die Root- und autoritativen Server. Beide Tools spielen problemlos mit unbound zusammen, sodass der DNS-Verlauf vollständig im eigenen Haus bleibt.
Wie sichern wir das DNS gegen einen Ausfall ab, da es kritisch ist?+
Ein einzelner DNS-Resolver ist ein Single Point of Failure, fällt er, steht das halbe Netz. Wir fahren deshalb zwei Instanzen, primär und sekundär per DHCP verteilt, und halten deren Blocklisten und Einstellungen synchron, etwa per Gravity Sync für Pi-hole oder AdGuard-Sync. Beide laufen als Container auf dem Proxmox-Host oder einem Raspberry Pi, sodass die Redundanz ohne grossen Aufwand gegeben ist.